Cyberbedrohungen der neuen Generation: Akustisches Abhören von Glasfaserkabeln, Hardware-Angriffe und militärische Cyberkriegsführung (2021–2026)
Bewertung —Abhören von Glasfaserkabeln, Apple-Silicon-Schwachstellen, Abstrahlung von Funksignalen aus dem RAM, Satelliten-Silizium und Sabotage von Unterseekabeln: eine mit Primärquellen aus der Wissenschaft belegte Analyse der überraschendsten Cyberbedrohungen der neuen Generation, die in den letzten fünf Jahren im Labor nachgewiesen oder tatsächlich eingesetzt wurden.
Inhalt
Zusammenfassung: 18 zwischen 2021 und 2026 veröffentlichte Angriffe werden unter fünf Überschriften zusammengefasst: physische Seitenkanäle wie das Abhören von Glasfaserkabeln und der Strom-LED, Prozessor- und Speicherlücken wie GoFetch, Hertzbleed, Downfall und ZenHammer, Air-Gap-überwindende Leckmethoden wie RAMBO und Deep-TEMPEST, Angriffe auf KI-Systeme sowie staatlich unterstützte Operationen wie Viasat, PIPEDREAM, Unterseekabel und GNSS-Täuschung.
Dieser Artikel stützt sich auf Arbeiten, die zwischen 2021 und 2026 auf begutachteten Konferenzen (USENIX Security, NDSS, USENIX Security, arXiv) veröffentlicht oder von autorisierten Sicherheitsforschungsorganisationen (SentinelLabs, Dragos, Trail of Bits) der Öffentlichkeit bekannt gemacht wurden. Alle Verweise beziehen sich auf Primärquellen.
Das Paradigma moderner Cybersicherheitsbedrohungen verändert sich grundlegend. Angreifer nutzen heute nicht mehr nur Softwarelücken, sondern die Physik selbst, also Licht, Schall, elektromagnetische Wellen und sogar die vom RAM-Datenbus erzeugte Strahlung, als Waffe. Dieser Wandel vollzieht sich im zivilen wie im militärischen Bereich gleichzeitig.
In dieser umfassenden Analyse untersuchen wir die überraschendsten Methoden der letzten fünf Jahre, die im Labor nachgewiesen oder auf dem Schlachtfeld aktiv eingesetzt wurden, und überprüfen sie anhand ihrer akademischen Quellen.
Teil I: Physische Seitenkanalangriffe
1. Akustisches Abhören von Glasfaserkabeln (COAES)
Quelle: Youqian Zhang, Zheng Fang, Huan Wu und andere, „Hiding an Ear in Plain Sight: On the Practicality and Implications of Acoustic Eavesdropping with Telecom Fiber Optic Cables“, NDSS Symposium 2026.
Glasfaserkabel, die das Rückgrat der Internetinfrastruktur bilden, sind von Natur aus empfindlich gegenüber den Mikrodruckänderungen, die Schallwellen beim Sprechen in einem Raum erzeugen. Dies ist ein physikalisches Phänomen namens Micro-Bending (Mikrobiegung): Schallwellen verursachen Deformationen im Subnanometerbereich im Glaskern der Faser, und diese Deformationen verändern den Phasenzustand des Lichts im Inneren der Faser.
Angriffsmechanismus:
COAES: KETTE DES AKUSTISCHEN GLASFASER-ABHÖRENS · NDSS 2026
- Schall → Micro-Bending: Sprachwellen biegen den Glaskern der Faser im Subnanometerbereich; der Brechungsindex ändert sich momentan. (DAS / Rayleigh)
↓ Laserimpulse werden gesendet, die Rückstreuung wird analysiert
- Sensorischer Rezeptor (Sensory Receptor): Das Kabel wird um einen PET-Zylinder mit 65 mm Durchmesser gewickelt, um die Effizienz der mechanisch-optischen Umwandlung zu erhöhen. (Spule / Spool)
↓ Phasenverschiebungen werden aufgelöst
- KI-Transkription (Whisper / Parakeet): Rohschwingungsdaten werden mit großen Sprachmodellen verarbeitet und Gespräche in Text umgewandelt. WER im Büroumfeld: 9 %. (WER < 9 %)
Der kritischste Befund der Studie: „Dark Fiber“ (ungenutzte Leitungen) in der Glasfaserinfrastruktur bis in die FTTH-Haushalte kann für diesen Angriff genutzt werden, und Ultraschall-Störsender sind gegen diese Bedrohung völlig wirkungslos, weil das System kein Mikrofon benötigt; die Faser selbst ist der Sensor.
„We show that COAES can be successfully conducted on telecom fiber-optic cables by leveraging off-the-shelf DAS systems with a specialized sensory receptor… The attack remains effective even when an ultrasonic jammer is deployed right next to the cable.“
— Youqian Zhang und andere, NDSS 2026
2. Glowworm: Sprachrückgewinnung über die Strom-LED (2021)
Quelle: Ben Nassi, Yaron Pirutin und andere, „Glowworm Attack: Optical TEMPEST Sound Recovery via a Device’s Power Indicator LED“, CCS 2021, Ben-Gurion-Universität.
Die kleinen Stromanzeige-LEDs an Smart-Lautsprechern, USB-Hubs und Desktop-Lautsprechern sind direkt mit der Stromleitung des Verstärkers verbunden. Wenn Ton abgespielt wird, schwankt der Stromverbrauch, und die Helligkeit der LED ändert sich. Diese Änderung ist mit bloßem Auge nicht sichtbar, kann aber aus 35 Metern Entfernung mit einem Teleskop mit angeschlossener Fotodiode erfasst werden.
Betroffene Geräte: Google Home Mini, Google Nest Audio, Logitech Z120/S120, JBL Go 2, Raspberry Pi 3/4. Etwa 50 % der getesteten Geräte erwiesen sich als anfällig. Die Lösung ist denkbar einfach: ein schwarzes Klebeband über der LED.
3. LidarPhone: Umwandlung des LiDAR eines Saugroboters in ein Lasermikrofon (2020/2021)
Quelle: Sriram Sami, Sean Rui Xiang Tan und andere, „LidarPhone: Using Telerobotic LiDAR as a Microphone“, SenSys 2020, National University of Singapore & University of Maryland.
Die rotierenden LiDAR-Sensoren, die Saugroboter zur Navigation nutzen, können durch Ausnutzung von Software fixiert werden. Wenn sie auf leichte Gegenstände wie einen Papierkorb, eine Chipstüte oder eine Plastiktüte gerichtet werden, versetzt die menschliche Stimme den Gegenstand in Schwingung, und die Flugzeit (ToF) des reflektierten Lasers ändert sich. Aus diesen mit einem Deep-Learning-Filter verarbeiteten Daten wurden gesprochene Ziffern und Musikgenres mit über 90 % Genauigkeit erkannt.
Teil II: Mikroprozessor- und Hardwarelücken
4. GoFetch: Nicht patchbare kryptografische Lücke in Apple Silicon (2024)
Quelle: Boru Chen, Yingchen Wang, Pradyumna Shome und andere, „GoFetch: Breaking Constant-Time Cryptographic Implementations Using Data Memory-Dependent Prefetchers“, USENIX Security 2024. Pwnie Award 2024 — Bester kryptografischer Angriff.
Der Data Memory-Dependent Prefetcher (DMP) in Apple-Silicon-Chips (M1, M2, M3, A14) ist darauf ausgelegt, die Leistung zu steigern. Allerdings liest der DMP den Inhalt der Daten im Speicher und lädt Werte, die wie Zeiger (Pointer) aussehen, spekulativ in den Cache. Dieses Verhalten hebelt konstantzeitige (constant-time) Verschlüsselungsalgorithmen (RSA, Diffie-Hellman, CRYSTALS-Kyber, Dilithium), die als sicher gegen Seitenkanalangriffe gelten, vollständig aus.
 Quelle: gofetch.fail — Offizielles Projektlogo und Angriffszusammenfassung. USENIX Security 2024.
„GoFetch is a microarchitectural side-channel attack that can extract secret keys from constant-time cryptographic implementations via data memory-dependent prefetchers (DMPs). We show that DMPs are present in many Apple CPUs and pose a real threat to multiple cryptographic implementations, allowing us to extract keys from OpenSSL Diffie-Hellman, Go RSA, as well as CRYSTALS Kyber and Dilithium.“
— Boru Chen, Yingchen Wang und andere, USENIX Security 2024
Da die Schwachstelle direkt im Silizium-Design liegt, lässt sie sich auf bestehenden Geräten nicht per Software-Patch schließen. Für M1 und M2 kann der DMP nur durch einen Kernel-Eingriff (Bit HID11_EL1[30]) deaktiviert werden, was macOS jedoch noch nicht unterstützt.
5. Hertzbleed: Umwandlung der CPU-Frequenz in einen entfernten kryptografischen Timing-Angriff (2022)
Quelle: Yingchen Wang, Riccardo Paccagnella und andere, „Hertzbleed: Turning Power Side-Channel Attacks Into Remote Timing Attacks on x86“, USENIX Security 2022. CVE-2022-24436 (Intel) / CVE-2022-23823 (AMD).
Moderne x86-Prozessoren nutzen Dynamic Voltage and Frequency Scaling (DVFS), um das Gleichgewicht zwischen Leistung und Wärme zu steuern. Der Stromverbrauch hängt von den Bits der verarbeiteten Daten ab; steigt der Verbrauch, sinkt die Prozessorfrequenz. Ein Angreifer kann diese Frequenzänderung allein durch Messung der Netzwerklatenz (RTT) mit Mikrosekunden-Genauigkeit aus der Ferne beobachten und die kryptografischen Schlüssel des Servers extrahieren. Eine physische Leistungsmessung ist nicht erforderlich.
6. Downfall / GDS (2023): Spekulative Offenlegung in der Intel-Gather-Anweisung
Quelle: Daniel Moghimi, „Downfall: Exploiting Speculative Data Gathering“, USENIX Security 2023. CVE-2022-40982. Betroffen sind alle Intel-Prozessoren der 6. Generation (Skylake) bis zur 11. Generation (Tiger Lake).
Die GATHER-Speicheroptimierungsanweisung in Intel-CPUs kann während der spekulativen Ausführung unbeabsichtigt Daten aus internen Vektorregistern nach außen dringen lassen. Ein anderer Prozess, der denselben physischen Prozessorkern nutzt (einschließlich VMs oder vertrauenswürdiger Anwendungen), kann sensible Daten wie Passwörter und kryptografische Schlüssel lesen.
7. ZenHammer: Rowhammer in DDR5-Speichern (2024)
Quelle: Patrick Jattke, Max Wipfli, Flavien Solt, Michele Marazzi und andere, „ZenHammer: Rowhammer Attacks on AMD Zen-based Platforms“, USENIX Security 2024, ETH Zürich.
DDR5-Speicher galten dank integrierter Fehlerkorrektur (On-Die ECC) und Target Row Refresh (TRR) als immun gegen Rowhammer-Angriffe. Forscher der ETH Zürich haben durch Reverse Engineering die Timing-Muster des Speichercontrollers der AMD-Zen-Architektur entschlüsselt, diese Schutzmechanismen ausgehebelt und erstmals gezielte Speicherbits in DDR5-Chips manipuliert.
8. LeftoverLocals: Datenreste-Leck im GPU-Speicher (2024)
Quelle: Tyler Sorensen und andere, „LeftoverLocals: Listening to LLM Responses Through Leaked GPU Local Memory“, Trail of Bits, Januar 2024.
Bei GPUs von AMD, Apple und Qualcomm wird der lokale GPU-Speicher nach der Nutzung durch einen Prozess nicht vollständig bereinigt. Ein anderer Prozess auf demselben System kann diese „Rest“-Daten lesen. In LLM-Anwendungen in Mehrbenutzer-Serverumgebungen konnten auf diese Weise Megabyte an Daten pro Aufruf abfließen.
Teil III: Techniken zur Datenexfiltration über die Air-Gap hinweg
9. RAMBO: Übernahme isolierter Systeme durch Aussenden von Funksignalen über den RAM-Datenbus (2024)
Quelle: Mordechai Guri, „RAMBO: Leaking Secrets from Air-Gap Computers by Spelling Covert Radio Signals from Computer RAM“, arXiv:2409.02292, Ben-Gurion-Universität, September 2024.
Die Methode RAMBO (Radiation of Air-gapped Memory Bus for Offense) zielt auf isolierte (air-gapped) Computer ab, die nicht mit dem Internet verbunden sind. Eine leichtgewichtige, eingeschleuste Schadsoftware moduliert die Spannung und die Übertragungsmuster auf dem Datenbus des DDR-RAM mit Nanosekunden-Genauigkeit. Die RAM-Module beginnen, elektromagnetische Wellen wie Funkantennen abzustrahlen. Aus 7 Metern Entfernung mit einem kostengünstigen SDR-Empfänger (Software-Defined Radio) lassen sich diese Signale abfangen und mit etwa 1.000 Bit pro Sekunde Passwörter, Tastatureingaben und Dokumente stehlen.
10. Deep-TEMPEST: Auslesen von Bildschirminhalten über HDMI mit künstlicher Intelligenz (2024)
Quelle: Santiago Fernandez, Emilio Martinez und andere, „Deep-TEMPEST: Using Deep Learning to Eavesdrop on HDMI from its Unintended Electromagnetic Emanations“, arXiv:2407.09717, Universidad de la República, Uruguay, Juli 2024. Open Source: github.com/emidan19/deep-tempest.
Die von HDMI-Kabeln ausgehenden parasitären elektromagnetischen Emissionen (Van-Eck-Phreaking) konnten mit alten Methoden nur als verrauschtes Schattenbild erfasst werden. Uruguayische Forscher lösten dieses Problem, indem sie es als ein Deep-Learning-Modell für inverse Probleme formulierten: Wird das mit einer SDR-Antenne gesammelte schwache RF-Signal dem Deep-Learning-Modell zugeführt, sank die Zeichenfehlerrate (CER) von 90 % auf unter 30 %, und Texte sowie Bilder auf dem Bildschirm wurden über die Gebäudewand hinweg lesbar.
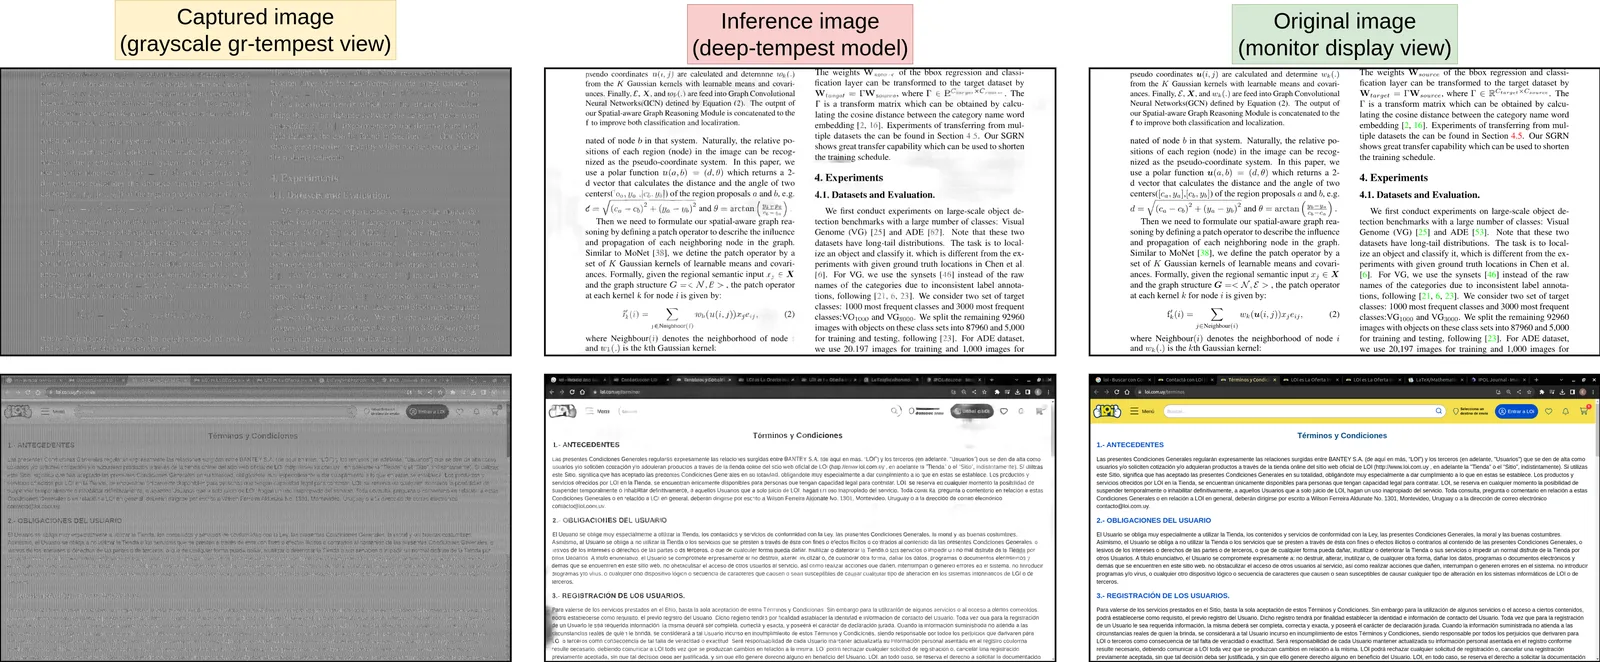 Quelle: github.com/emidan19/deep-tempest — Offizielles Projektbild. arXiv:2407.09717.
Teil IV: Angriffe auf KI-Systeme
11. KI-gestützte Passwortwiederherstellung durch akustisches Tastaturabhören (2023)
Quelle: Joshua Harrison, Ehsan Toreini, Maryam Mehrnezhad, „A Practical Deep Learning-Based Acoustic Side Channel Attack on Keyboards“, arXiv:2308.01074, August 2023.
Jede Taste auf mechanischen Tastaturen oder Laptop-Tastaturen hat aufgrund ihrer physischen Position und des Gehäuseaufbaus eine mikroskopisch unterschiedliche Klangsignatur. Die Forscher zeichneten die Tastenanschläge aus einem Zoom-Gespräch, an dem das Ziel teilnahm, oder aus dem Mikrofon eines danebenliegenden Smartphones auf, wandelten sie in Spektrogramme um und verarbeiteten sie mit dem Deep-Learning-Modell CoAtNet. Ergebnis: Der eingegebene Inhalt wurde mit 95 % Genauigkeit erkannt. Durch LLM-gestützte Kontextkorrektur steigt diese Rate noch weiter.
12. Morris II: Der sich selbst kopierende KI-Wurm (2024)
Quelle: Stav Cohen, Ron Bitton, Ben Nassi, „Here Comes the AI Worm: Unleashing Zero-click Worms that Target GenAI-Powered Applications“, arXiv:2403.02817, März 2024.
Es ist das erste Wurmkonzept, das statt klassischer Schadsoftware den Anweisungsbefolgungsmechanismus von LLMs ausnutzt. Ein in eine E-Mail eingebetteter, speziell präparierter vergifteter Text (adversarial prompt) übernimmt die Kontrolle über das Modell, sobald er den KI-Assistenten erreicht, der die E-Mail zusammenfasst. Während das Modell die Daten des Nutzers preisgibt, fügt es dieselbe schädliche Anweisung auch in die anderen E-Mails ein, die es beantwortet. Dieses Wurmbkonzept, das sich auf ChatGPT- und Gemini-basierten Systemen per Zero-Click verbreitet, wurde bestätigt.
Teil V: Militärische und staatlich unterstützte Cyberkriegsführung
13. Die Pager- und Funkgeräte-Operation im Libanon (September 2024)
Sie gilt als die größte Operation der Geschichte, bei der Cyber-Aufklärung und kinetische Vernichtung in der Lieferkette zusammenkamen. In die Lithium-Akkus der über Tarnfirmen an die Hisbollah verkauften Pager wurden Sprengstoffe integriert; ein vom zentralen Server gesendetes verschlüsseltes Signal löste alle Geräte gleichzeitig aus. Diese Operation zeigte konkret, wie die Sicherheit der Lieferkette auf der Hardware-Ebene ausgehebelt werden kann.
14. AcidRain: Der Viasat-Satellitenangriff (Februar 2022)
Quelle: Juan Andrés Guerrero-Saade, Max van Amerongen, „AcidRain: A Modem Wiper Rains Down on Europe“, SentinelLabs, März 2022. Zuschreibung: Russland GRU / Sandworm.
 Quelle: sentinelone.com/labs/acidrain — Offizielle Veröffentlichung von SentinelLabs. März 2022.
In den Stunden, in denen der Bodenkrieg gegen die Ukraine begann (24. Februar 2022), drang die Gruppe Sandworm über eine VPN-Schwachstelle in das Verwaltungssegment des KA-SAT-Satellitennetzwerks von Viasat ein. Die für die MIPS-Architektur geschriebene ELF-Binärdatei namens AcidRain wurde getarnt als OTA-Firmware-Update (Over-The-Air) auf Zehntausende Satellitenterminals übertragen und löschte deren Flash-Speicher unwiderruflich. Die Kommunikationsinfrastruktur der ukrainischen Armee wurde lahmgelegt, und europaweit wurden die Steuerungsleitungen Tausender Windkraftanlagen außer Betrieb gesetzt.
„AcidRain is a wiper malware designed to attack modems and routers. Following a VPN exploitation, the threat actor deployed AcidRain to wipe Viasat KA-SAT modems across Europe, causing a major internet outage in Ukraine…“
— SentinelLabs, AcidRain: A Modem Wiper Rains Down on Europe, März 2022
15. PIPEDREAM / INCONTROLLER: Eine Waffe gegen industrielle Steuerungssysteme (2022)
Quelle: Dragos Inc., „CHERNOVITE’s PIPEDREAM Malware Targeting Industrial Control Systems“, April 2022. Ebenfalls von Mandiant (Google Cloud) unter dem Namen INCONTROLLER veröffentlicht.
 Quelle: dragos.com — Offizielles Bild aus dem Dragos-Bedrohungsbericht. April 2022.
Es ist die siebte ICS-fokussierte Malware, die in der Geschichte festgestellt wurde. Sie zielt mit fünf modularen Komponenten auf Schneider Electric- und Omron-SPS, OPC-UA-Server und die CODESYS-Laufzeit ab:
PIPEDREAM: DIE MATRIX DER FÜNF MODULE · Dragos / CHERNOVITE
- EVILSCHOLAR: Erkundung und Manipulation von Schneider Electric Modicon SPS
- BADOMEN: Kommando- und Kontrollfunktion für CODESYS-basierte Omron SPS
- MOUSEHOLE: OPC-UA-Server-Scan und Schema-Mapping
- DUSTTUNNEL: Verschlüsselter C2-Tunnel und Netzwerk-Pivoting-Modul
- LAZYCARGO: Windows-Kernel-Privilege-Escalation über CVE-2020-15368 (ASRock-Treiberlücke)
Laut der Analyse von Dragos ist PIPEDREAM in der Lage, 38 % der bekannten ICS-Angriffstechniken und 83 % der Taktiken allein umzusetzen.
16. Sabotage von Unterwasser-Glasfaserkabeln und passive Aufklärung
Mehr als 95 % des globalen Datenverkehrs laufen über Unterseekabel am Meeresboden. Diese Leitungen sind heute zu primären Zielen militärischer Doktrinen geworden.
Passives Tapping: Spezial-U-Boote (in den USA die USS Jimmy Carter, in Russland das Forschungsschiff Yantar und ROVs, die an das Atom-U-Boot Losharik angebunden sind) knicken die Fasern mit der Macro-Bending-Technik leicht ab und zapfen so das Signal an; der Datenstrom wird kopiert, ohne unterbrochen zu werden.
Grauzonen-Sabotage (2023–2025): In der Ostsee, im Roten Meer und rund um die Taiwanstraße ist dokumentiert, dass Schiffe mit zivilem Aussehen ihre Anker kilometerweit über den Meeresboden schleppten und strategische Glasfaserleitungen absichtlich kappten. Solche Vorfälle gelangten 2024 auf die offizielle Sicherheitsagenda der NATO.
17. CosmicStrand / MoonBounce: UEFI-Firmware-Rootkits
Quelle: Kaspersky Labs, „CosmicStrand: Discovery of a Sophisticated UEFI Firmware Rootkit“, Juli 2022. Wird einer chinesischen APT-Gruppe zugeschrieben.
Diese Tools, die sich direkt im SPI-Flash-Chip auf dem Mainboard oder in der UEFI-Boot-Manager-Ebene einnisten, sind nicht entfernbar, selbst wenn die Festplatte ausgebaut, formatiert oder das Betriebssystem vollständig neu installiert wird. Sie deaktivieren die Windows-Secure-Boot-Architektur über unsignierte Treiber und werden wirksam, bevor der Betriebssystem-Kernel geladen wird.
18. GNSS-Spoofing und kognitive elektronische Kriegsführung
Die seit 2022 in der Ukraine, im Nahen Osten und in der Schwarzmeerregion aktiv eingesetzten GNSS-Meaconing- und Spoofing-Angriffe ersetzen GPS-Koordinaten durch gefälschte Werte und lenken unbemannte Luftfahrzeuge und gelenkte Munition an falsche Positionen. Algorithmen der kognitiven elektronischen Kriegsführung (Cognitive EW) haben die Fähigkeit erreicht, Paketinjektionen direkt auf der RF-Ebene in die frequenzspringenden Übertragungsmuster taktischer Datennetze (wie Link-16) zu versuchen.
Meine Lesart
Diese Angriffe treffen sich auf einer gemeinsamen Achse: Die Gesetze der Physik sind jetzt eine Angriffsfläche. Licht, Schall, elektromagnetische Wellen und die Dynamik von Kristallspeichern können von Angreifern genutzt werden, ohne dass die Software-Sicherheitsmodelle überhaupt zum Einsatz kommen. Aus Verteidigungsperspektive bedeutet das:
- Software-Patches allein reichen nicht aus; Silizium-Design, elektromagnetische Abschirmung und physische Sicherheitsebenen müssen gemeinsam gedacht werden.
- Die Glasfaserinfrastruktur muss in den Geltungsbereich von TSCM (Technische Überwachungsgegenmaßnahmen) aufgenommen werden.
- LLM-basierte Systeme müssen auf Architekturebene gegen indirekte Prompt-Injection ausgelegt werden.
- In militärischen und kritischen Infrastruktursystemen müssen Standards für die Hardware-Sicherheit in der Lieferkette (SBOM + Hardware-BOM) verpflichtend werden.
Quellen
- Zhang, Y. und andere. „Hiding an Ear in Plain Sight.“ NDSS 2026. ndss-symposium.org
- Nassi, B. und andere. „Glowworm Attack.“ ACM CCS 2021. nassiben.com
- Sami, S. und andere. „LidarPhone.“ SenSys 2020. nus.edu.sg
- Chen, B. und andere. „GoFetch.“ USENIX Security 2024. gofetch.fail
- Wang, Y. und andere. „Hertzbleed.“ USENIX Security 2022. hertzbleed.com
- Moghimi, D. „Downfall.“ USENIX Security 2023. downfall.page
- Jattke, P. und andere. „ZenHammer.“ USENIX Security 2024. comsec.ethz.ch
- Sorensen, T. und andere. „LeftoverLocals.“ Trail of Bits, 2024. leftoverlocals.com
- Guri, M. „RAMBO.“ arXiv:2409.02292, 2024. arxiv.org
- Fernandez, S. und andere. „Deep-TEMPEST.“ arXiv:2407.09717, 2024. github.com/emidan19/deep-tempest
- Harrison, J. und andere. „Acoustic Side Channel Attack on Keyboards.“ arXiv:2308.01074, 2023.
- Cohen, S. und andere. „Morris II.“ arXiv:2403.02817, 2024.
- Guerrero-Saade, J.A. und andere. „AcidRain.“ SentinelLabs, 2022. sentinelone.com/labs/acidrain
- Dragos Inc. „PIPEDREAM: CHERNOVITEs ICS-Malware.“ 2022. dragos.com
- Kaspersky GReAT. „CosmicStrand UEFI Rootkit.“ 2022. kaspersky.com